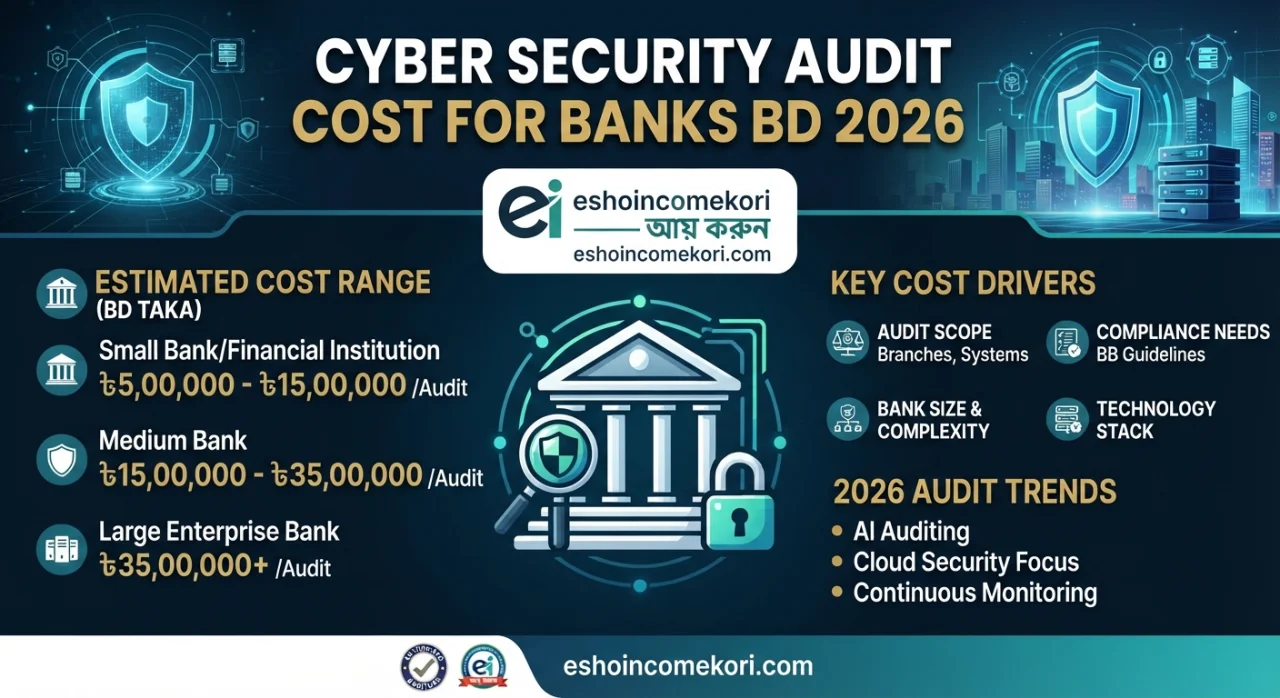
Cyber Security Audit Cost for Banks BD 2026
Cyber Security Audit Cost for Banks BD 2026: Complete Guide Cyber Security Audit Cost for Banks BD 2026 জানুন। ব্যাংকের security audit scope, testing, compliance, VAPT, risk assessment ও audit pricing সম্পর্কে বিস্তারিত গাইড।
Introduction Hook
ব্যাংকিং খাতের সবচেয়ে গুরুত্বপূর্ণ সম্পদগুলোর একটি হলো customer data এবং financial information। প্রতিদিন হাজার হাজার transaction, online banking login, card payment, mobile banking এবং internal banking operation-এর মাধ্যমে বিপুল পরিমাণ sensitive data পরিচালিত হয়।
এই কারণে শুধু antivirus, firewall বা password ব্যবহার করলেই একটি bank-এর cybersecurity সম্পূর্ণ নিরাপদ হয়ে যায় না। কোথায় vulnerability আছে, কোন system বেশি ঝুঁকিতে, access control কতটা কার্যকর এবং security policy বাস্তবে ঠিকভাবে কাজ করছে কি না—এসব যাচাই করার জন্য নিয়মিত Cyber Security Audit প্রয়োজন।
বাংলাদেশের banking sector-এ cyber security audit-এর scope সাধারণ business-এর তুলনায় অনেক বেশি complex হতে পারে। একটি ছোট internal system audit এবং একটি full-scale bank-wide cybersecurity audit-এর cost একই হবে না।
তাই Cyber Security Audit Cost for Banks BD 2026 জানতে হলে শুধু একটি price figure খোঁজার পরিবর্তে audit-এর scope, systems, branches, compliance requirements, testing depth এবং third-party involvement বুঝতে হবে।
এই article-এ banking cybersecurity audit কী, কেন প্রয়োজন, কোন কোন area পরীক্ষা করা হয়, VAPT ও security audit-এর পার্থক্য, cost কোন factors-এর ওপর নির্ভর করে, audit process কীভাবে হয় এবং bank-এর জন্য ভালো audit provider বেছে নেওয়ার practical strategy নিয়ে বিস্তারিত আলোচনা করা হবে।
Quick Summary Table
| বিষয় | ব্যাংক Cyber Security Audit |
|---|---|
| Main Purpose | Security weakness শনাক্ত করা |
| Scope | IT infrastructure ও applications |
| VAPT | Vulnerability Assessment & Penetration Testing |
| Network Audit | Network security যাচাই |
| Application Audit | Banking application security |
| Access Audit | User privilege ও access control |
| Compliance | Applicable regulatory requirements |
| Reporting | Risk ও remediation report |
| Cost | Scope অনুযায়ী পরিবর্তনশীল |
| Duration | Project size অনুযায়ী পরিবর্তনশীল |
| Frequency | Risk ও regulatory requirement অনুযায়ী |
Table of Contents
Cyber Security Audit কী?
ব্যাংকের জন্য Cyber Security Audit কেন গুরুত্বপূর্ণ
Banking Sector-এ Cyber Risk
Audit-এর প্রধান Scope
Network Security Audit
Application Security Audit
VAPT
Database Security
Access Control Audit
Cloud Security Audit
Endpoint Security
Email Security
Incident Response
Data Protection
Compliance Audit
Cyber Security Audit Cost কীভাবে নির্ধারিত হয়
Bank Size
Number of Branches
Infrastructure Size
Application Count
Audit Scope
Testing Depth
Compliance Requirements
Third-Party Assessment
Audit Process
Cyber Security Audit বনাম VAPT
Internal বনাম External Audit
Audit Report-এ কী থাকে
Bank-এর জন্য Audit Provider নির্বাচন
Common Mistakes
Expert Tips
Pros and Cons
FAQ
Conclusion
Cyber Security Audit কী?
Cyber Security Audit হলো একটি structured assessment process যার মাধ্যমে একটি organization’s technology infrastructure, security controls, policies এবং procedures পরীক্ষা করা হয়।
Banking environment-এ audit-এর scope অনেক বড় হতে পারে।
এর মধ্যে থাকতে পারে:
Network
Servers
Databases
Applications
Endpoints
Cloud infrastructure
Identity management
Access controls
Security policies
Incident response
Backup
Logging
Monitoring
Third-party services
সবকিছু একই audit-এ থাকবে এমন নয়। Scope client এবং regulatory requirements অনুযায়ী নির্ধারণ করা হয়।
ব্যাংকের জন্য Cyber Security Audit কেন গুরুত্বপূর্ণ?
একটি bank-এর system compromise হলে শুধু IT infrastructure ক্ষতিগ্রস্ত হয় না।
Customer data
Financial transaction
Payment systems
Employee information
Business continuity
Reputation
সবকিছু প্রভাবিত হতে পারে।
Cybersecurity audit-এর মাধ্যমে security control-এর দুর্বল জায়গাগুলো আগে শনাক্ত করা সম্ভব।
এতে organization risk-based remediation plan তৈরি করতে পারে।
Banking Sector-এ Cyber Risk
Banking sector-এ বিভিন্ন ধরনের cyber risk থাকতে পারে।
Phishing
Credential theft
Malware
Ransomware
Web application vulnerabilities
API security issues
Insider threats
Misconfigured systems
Weak access controls
Data leakage
Third-party risks
DDoS attacks
এসব threat মোকাবিলার জন্য layered security approach প্রয়োজন।
Audit-এর প্রধান Scope
একটি comprehensive bank cybersecurity audit-এ বিভিন্ন security domain অন্তর্ভুক্ত হতে পারে।
Network Security Audit
Network security audit-এর মাধ্যমে firewall, segmentation, routing এবং network access controls পরীক্ষা করা হয়।
বিশেষ করে sensitive banking systems এবং user network আলাদা করা হয়েছে কি না তা গুরুত্বপূর্ণ হতে পারে।
Application Security Audit
Internet banking, mobile banking, internal applications এবং APIs-এর security assessment করা হতে পারে।
Security testing-এর মাধ্যমে authentication, authorization এবং input validation-এর মতো areas পরীক্ষা করা যায়।
VAPT
VAPT-এর পূর্ণরূপ Vulnerability Assessment and Penetration Testing।
Vulnerability assessment সাধারণত system-এর সম্ভাব্য weaknesses শনাক্ত করে।
Penetration testing authorized security testing-এর মাধ্যমে নির্দিষ্ট vulnerability বাস্তবে exploit করা সম্ভব কি না তা যাচাই করতে পারে।
Banking environment-এ penetration testing অবশ্যই clearly defined scope এবং written authorization-এর মধ্যে করা উচিত।
Database Security
Banking database-এ অত্যন্ত sensitive information থাকতে পারে।
Audit-এর সময় database access, privilege management, encryption, backup এবং logging review করা হতে পারে।
Access Control Audit
কে কোন system access করতে পারছে তা security-এর গুরুত্বপূর্ণ অংশ।
Audit-এর সময় দেখা হতে পারে:
User accounts
Admin privileges
Role-based access
Inactive accounts
Privileged users
Password policy
Multi-factor authentication
Access review
একজন employee-এর প্রয়োজনের তুলনায় অতিরিক্ত privilege থাকলে সেটি security risk তৈরি করতে পারে।
Cloud Security Audit
Bank cloud infrastructure ব্যবহার করলে cloud configuration audit গুরুত্বপূর্ণ হতে পারে।
Identity management
Storage permissions
Network configuration
Encryption
Logging
API security
এসব বিষয় review করা হতে পারে।
Endpoint Security
Employee computer, laptop এবং অন্যান্য endpoint compromised হলে attacker internal network-এ প্রবেশের সুযোগ পেতে পারে।
তাই endpoint protection, patch management, encryption এবং device policy audit-এর অংশ হতে পারে।
Email Security
Phishing banking sector-এর জন্য বড় security concern হতে পারে।
Audit-এর সময় email security controls, authentication mechanisms এবং anti-phishing controls review করা যেতে পারে।
Incident Response
Cyberattack ঘটলে bank কত দ্রুত detect, contain এবং recover করতে পারে তা গুরুত্বপূর্ণ।
Incident response plan, escalation process, logging এবং emergency communication procedure পরীক্ষা করা হতে পারে।
Data Protection
Customer এবং financial data কীভাবে store, transmit এবং protect করা হয় তা audit-এর গুরুত্বপূর্ণ অংশ।
Encryption
Access control
Data retention
Backup
Secure transfer
এসব review করা হতে পারে।
Compliance Audit
Banking organization-কে applicable regulatory requirements এবং internal policies অনুসরণ করতে হতে পারে।
Cybersecurity audit-এর একটি অংশ compliance readiness যাচাই করতে পারে।
তবে compliance এবং security এক জিনিস নয়।
কোনো organization compliant হলেও সব ধরনের cyberattack-এর বিরুদ্ধে completely secure হবে—এমন guarantee নেই।
Cyber Security Audit Cost কীভাবে নির্ধারিত হয়?
Cyber Security Audit Cost for Banks BD-এর একটি fixed market price বলা কঠিন।
কারণ একটি bank-এর audit scope অন্য bank-এর থেকে সম্পূর্ণ আলাদা হতে পারে।
Cost সাধারণত কয়েকটি factor-এর ওপর নির্ভর করে।
Bank Size
একটি ছোট financial institution এবং একটি large commercial bank-এর infrastructure size একই নয়।
Users
Branches
Servers
Applications
Databases
Network devices
এসব যত বাড়বে audit scope তত বড় হতে পারে।
Number of Branches
যদি audit branch-level security controls-ও cover করে, তাহলে branch সংখ্যা cost-এর ওপর প্রভাব ফেলতে পারে।
প্রতিটি branch-এ আলাদা network, device এবং operational control থাকতে পারে।
Infrastructure Size
Audit-এর সময় কতগুলো:
Server
Firewall
Router
Switch
Endpoint
Database
Cloud resource
পরীক্ষা করা হবে সেটিও pricing-এর গুরুত্বপূর্ণ factor।
Application Count
একটি bank-এর internet banking, mobile banking, internal banking system, CRM, HR এবং other applications থাকতে পারে।
Application সংখ্যা বাড়লে security assessment-এর scope-ও বাড়ে।
Audit Scope
একটি limited audit এবং comprehensive audit-এর cost এক হবে না।
উদাহরণস্বরূপ:
Network-only audit
Application security audit
VAPT
Full IT security audit
Enterprise-wide cybersecurity assessment
প্রতিটির effort আলাদা।
Testing Depth
Basic vulnerability scanning এবং manual penetration testing একই ধরনের কাজ নয়।
Automated scanning-এর পাশাপাশি manual validation, configuration review এবং detailed reporting প্রয়োজন হলে project effort বাড়তে পারে।
Compliance Requirements
কোন regulatory framework বা internal compliance requirement অনুসরণ করা হচ্ছে তার ওপর audit methodology পরিবর্তিত হতে পারে।
Additional documentation এবং evidence collection প্রয়োজন হলে audit effort বাড়তে পারে।
Third-Party Assessment
Bank-এর payment processor, cloud provider, software vendor বা outsourced service provider থাকলে third-party security assessment প্রয়োজন হতে পারে।
এটি audit scope আরও complex করতে পারে।
Cyber Security Audit Pricing Structure
Audit provider বিভিন্ন pricing model ব্যবহার করতে পারে।
Fixed Project Fee
Scope আগে থেকে নির্ধারিত হলে fixed project fee দেওয়া হতে পারে।
Daily বা Consultant Rate
কিছু security consulting engagement consultant-day বা consultant-hour ভিত্তিতে price করা হতে পারে।
Module-Based Pricing
Network, application, VAPT, compliance এবং policy review আলাদাভাবে price করা যেতে পারে।
Annual Security Assessment
কিছু organization recurring annual security assessment arrangement করতে পারে।
Cyber Security Audit Process
একটি professional audit সাধারণত structured process অনুসরণ করে।
Step 1: Scope Definition
প্রথমে নির্ধারণ করা হয় কোন systems এবং assets audit-এর মধ্যে থাকবে।
Step 2: Asset Discovery
Relevant infrastructure এবং applications সম্পর্কে information সংগ্রহ করা হয়।
Step 3: Risk Assessment
Potential risks এবং critical systems identify করা হয়।
Step 4: Security Testing
Authorized vulnerability assessment, configuration review এবং প্রয়োজন অনুযায়ী penetration testing করা হয়।
Step 5: Evidence Collection
Security controls কাজ করছে কি না তা evidence-এর মাধ্যমে যাচাই করা হয়।
Step 6: Findings Classification
Findings সাধারণত severity বা business impact অনুযায়ী categorize করা হয়।
Step 7: Reporting
Management এবং technical team-এর জন্য বিস্তারিত report তৈরি করা হয়।
Step 8: Remediation Planning
প্রতিটি finding-এর জন্য remediation recommendation দেওয়া হয়।
Step 9: Follow-up
Critical findings fix হওয়ার পর retesting বা follow-up assessment করা যেতে পারে।
Cyber Security Audit বনাম VAPT
| বিষয় | Cyber Security Audit | VAPT |
|---|---|---|
| Main Focus | Overall security controls | Vulnerabilities |
| Policies | Review করা হয় | সাধারণত নয় |
| Compliance | গুরুত্বপূর্ণ হতে পারে | সীমিত |
| Infrastructure | Review করা হয় | Testing-focused |
| Penetration Testing | Optional/Scope-dependent | Core component |
| Documentation | গুরুত্বপূর্ণ | Testing report-focused |
| Risk Assessment | থাকে | থাকতে পারে |
| Scope | Broad | তুলনামূলক narrow |
একটি comprehensive banking security program-এ দুটিই প্রয়োজন হতে পারে।
Internal বনাম External Audit
Internal security team organization-এর environment ভালোভাবে জানে।
অন্যদিকে external auditor বা security consultant independent perspective দিতে পারে।
External assessment-এর মাধ্যমে internal team-এর overlooked issues শনাক্ত হওয়ার সম্ভাবনা থাকে।
সেরা approach organization-এর requirement-এর ওপর নির্ভর করে।
Audit Report-এ কী থাকে?
একটি ভালো cyber security audit report-এ থাকতে পারে:
Executive summary
Audit scope
Methodology
Systems assessed
Key findings
Risk severity
Business impact
Technical details
Evidence
Remediation recommendations
Management recommendations
Risk prioritization
Retest recommendations
Management-এর জন্য executive summary এবং technical team-এর জন্য actionable technical details—দুটিই গুরুত্বপূর্ণ।
Risk Severity
Security findings সাধারণত severity অনুযায়ী prioritize করা হয়।
Critical
High
Medium
Low
Informational
তবে severity classification-এর exact methodology auditor বা framework অনুযায়ী পরিবর্তিত হতে পারে।
Bank-এর জন্য Audit Provider নির্বাচন
Security audit provider নির্বাচন করার সময় শুধু price compare করবেন না।
Experience দেখুন।
Banking বা financial sector experience আছে কি না দেখুন।
Qualified security professionals আছে কি না দেখুন।
Methodology পরিষ্কার কি না দেখুন।
Reporting quality যাচাই করুন।
Data confidentiality policy দেখুন।
References বা past project experience বিবেচনা করুন।
Retesting support আছে কি না জেনে নিন।
Common Mistakes
শুধু vulnerability scanner দিয়ে audit শেষ করা।
Audit scope পরিষ্কার না করা।
Written authorization ছাড়া penetration testing করা।
Critical findings prioritize না করা।
Report পাওয়ার পর remediation না করা।
Third-party risk ignore করা।
Inactive user account রেখে দেওয়া।
Excessive admin privileges দেওয়া।
Backup test না করা।
Security logs properly monitor না করা।
Compliance-কে সম্পূর্ণ cybersecurity-এর equivalent মনে করা।
Expert Tips
Audit শুরু করার আগে complete asset inventory তৈরি করুন।
Critical systems আলাদা করে identify করুন।
External এবং internal attack surface আলাদাভাবে assess করুন।
Privileged accounts নিয়মিত review করুন।
Multi-factor authentication ব্যবহার করুন যেখানে applicable।
Patch management process document করুন।
Backup নিয়মিত test করুন।
Incident response exercise পরিচালনা করুন।
Third-party vendors assess করুন।
Audit findings risk অনুযায়ী prioritize করুন।
Critical vulnerability fix করার পর retest করুন।
Management এবং technical team-এর জন্য আলাদা reporting summary রাখুন।
Pros and Cons
Pros
Security vulnerabilities শনাক্ত করতে সাহায্য করে।
Cyber risk visibility বাড়ায়।
Security controls-এর কার্যকারিতা যাচাই করা যায়।
Compliance readiness উন্নত করতে সাহায্য করে।
Incident preparedness বাড়াতে পারে।
Management decision-making উন্নত হয়।
Customer trust রক্ষায় সহায়তা করতে পারে।
Cons
Comprehensive audit ব্যয়বহুল হতে পারে।
Business operations সাময়িকভাবে impact হতে পারে।
Skilled security professionals প্রয়োজন।
Critical findings remediation-এর জন্য অতিরিক্ত budget লাগতে পারে।
Regular testing ছাড়া security posture পরিবর্তিত হতে পারে।
আরও পড়ুন
Viral AI Tools Everyone Uses 2026: জনপ্রিয় AI Tools এবং কাজের Smart Solution Guide
How AI Builds Income: ২০২৬ সালে AI ব্যবহার করে অনলাইন আয় করার সম্পূর্ণ গাইড
AI Tools for Students Earning: ২০২৬ সালে শিক্ষার্থীরা AI ব্যবহার করে কীভাবে অনলাইন আয় করতে পারে
AI Automation Future Jobs: ২০২৬ সালে AI Automation কোন নতুন চাকরি ও ক্যারিয়ার তৈরি করবে
FAQ
Cyber Security Audit কী?
Cyber Security Audit হলো organization-এর cybersecurity controls, infrastructure, policies এবং procedures structuredভাবে পরীক্ষা করার একটি assessment process।
বাংলাদেশে bank cyber security audit-এর fixed cost আছে কি?
না। Audit scope, bank size, applications, branches, infrastructure, testing depth এবং compliance requirements অনুযায়ী cost পরিবর্তিত হয়।
VAPT কি Cyber Security Audit-এর অংশ?
VAPT একটি cyber security audit-এর অংশ হতে পারে, তবে দুটো সম্পূর্ণ একই নয়। VAPT মূলত vulnerabilities শনাক্ত এবং authorized penetration testing-এর ওপর বেশি focused।
Bank-এর জন্য VAPT কেন গুরুত্বপূর্ণ?
VAPT system-এর সম্ভাব্য vulnerability শনাক্ত করতে এবং নির্দিষ্ট security weakness বাস্তবে exploit করা সম্ভব কি না যাচাই করতে সাহায্য করতে পারে।
Cyber Security Audit কতদিন লাগে?
Audit duration scope-এর ওপর নির্ভর করে। একটি limited assessment দ্রুত শেষ হতে পারে, আর large bank-এর comprehensive assessment অনেক বেশি সময় নিতে পারে।
Bank-এর কোন কোন system audit করা হয়?
Network, server, database, application, endpoint, cloud environment, access control, security policies এবং অন্যান্য critical systems scope অনুযায়ী audit করা হতে পারে।
Cyber Security Audit কি compliance নিশ্চিত করে?
Audit compliance gaps শনাক্ত করতে সাহায্য করতে পারে। তবে compliance এবং cybersecurity একই বিষয় নয়।
External cybersecurity auditor কেন প্রয়োজন?
External auditor independent perspective দিতে পারে এবং internal team-এর overlooked security weaknesses শনাক্ত করতে সাহায্য করতে পারে।
Audit report-এ কী থাকে?
সাধারণত scope, methodology, findings, severity, risk impact, evidence এবং remediation recommendations থাকে।
Critical security finding কী?
Critical finding হলো অত্যন্ত গুরুতর security weakness যা organization-এর গুরুত্বপূর্ণ system বা data-এর ওপর বড় ধরনের risk তৈরি করতে পারে।
Audit-এর পর কী করা উচিত?
Audit report পাওয়ার পর findings risk অনুযায়ী prioritize করে remediation plan তৈরি করতে হবে। Critical issue আগে address করা উচিত।
Security audit কি একবার করলেই যথেষ্ট?
না। Technology, threats এবং infrastructure নিয়মিত পরিবর্তিত হয়। তাই risk এবং regulatory requirements অনুযায়ী periodic assessment গুরুত্বপূর্ণ।
Penetration testing কি সবসময় করা যায়?
Penetration testing অবশ্যই authorized scope-এর মধ্যে করতে হবে। Banking systems-এর ক্ষেত্রে written authorization, testing window এবং safety procedures অত্যন্ত গুরুত্বপূর্ণ।
Bank-এর জন্য cloud security audit দরকার কি?
যদি bank cloud infrastructure ব্যবহার করে, তাহলে cloud configuration, identity management, access control এবং data security assessment গুরুত্বপূর্ণ হতে পারে।
Cyber Security Audit-এর price কীভাবে কমানো যায়?
Scope risk-basedভাবে define করুন, critical assets prioritize করুন এবং existing documentation প্রস্তুত রাখুন। তবে cost কমানোর জন্য গুরুত্বপূর্ণ security testing বাদ দেওয়া উচিত নয়।
Related Internal Article Ideas
Bank Cyber Security Best Practices in Bangladesh
VAPT Service Price in Bangladesh 2026
Bank Data Security and Privacy Rules BD
How to Prevent Phishing Attacks in Banking
Cyber Security Compliance Checklist for Financial Institutions
Conclusion
Cyber Security Audit Cost for Banks BD 2026 নির্ধারণ করার ক্ষেত্রে একটি single fixed price ব্যবহার করা বাস্তবসম্মত নয়। একটি bank-এর infrastructure, branch সংখ্যা, applications, databases, cloud systems, security controls, compliance requirements এবং testing scope অনুযায়ী audit cost উল্লেখযোগ্যভাবে পরিবর্তিত হতে পারে।
একটি professional banking security audit শুধু vulnerability scan-এর মধ্যে সীমাবদ্ধ নয়। Network security, application security, access control, database protection, endpoint security, incident response, backup, policy এবং third-party risk—সবকিছু risk-based approach-এ বিবেচনা করা প্রয়োজন।
Audit করার পর report তৈরি করাই শেষ কাজ নয়। সবচেয়ে গুরুত্বপূর্ণ হলো findings prioritize করা এবং critical vulnerabilities দ্রুত remediate করা।
একটি কার্যকর cybersecurity strategy তৈরি করতে regular security assessment, authorized VAPT, strong access control, multi-factor authentication, continuous monitoring, tested backups এবং incident response planning একসঙ্গে বিবেচনা করুন।
সবশেষে, ব্যাংকের cybersecurity audit-এর ক্ষেত্রে শুধু কম দামকে priority না দিয়ে auditor-এর banking-sector experience, testing methodology, reporting quality, confidentiality practices এবং post-audit support বিবেচনা করে provider নির্বাচন করুন। এতে audit থেকে পাওয়া findings বাস্তবে security improvement-এ ব্যবহার করা সহজ হবে।
About the Author