


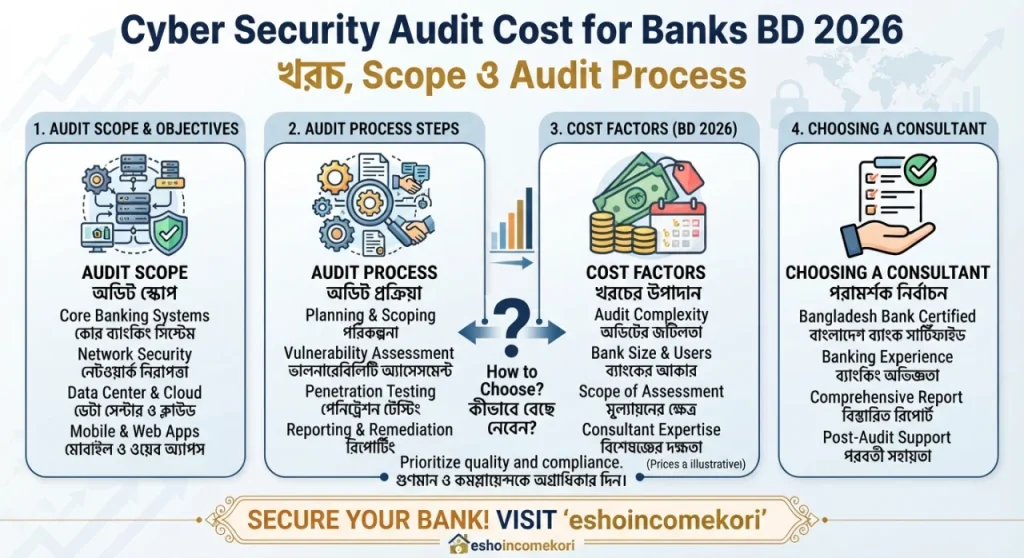
Cyber Security Audit Cost for Banks BD 2026: খরচ, Scope ও Audit Process
Cyber Security Audit Cost for Banks BD 2026 – Bank Security Audit Price, Process & ChecklistCyber Security Audit Cost for Banks BD 2026 সম্পর্কে জানুন। ব্যাংকের cybersecurity audit-এর খরচ, scope, penetration testing, compliance ও audit process জানুন।
Introduction
বর্তমানে ব্যাংকিং ব্যবস্থা অনেকটাই digital technology-এর ওপর নির্ভরশীল। Internet banking, mobile banking, ATM, card payment, API, cloud infrastructure এবং বিভিন্ন third-party service ব্যবহারের কারণে ব্যাংকের IT environment আগের তুলনায় অনেক বেশি complex হয়েছে।
এই কারণে Cyber Security Audit ব্যাংকের জন্য অত্যন্ত গুরুত্বপূর্ণ।
একটি cybersecurity audit-এর মাধ্যমে ব্যাংকের technology infrastructure, security controls, access management, network security, application security, data protection এবং incident response capability মূল্যায়ন করা যায়।
বাংলাদেশে Cyber Security Audit Cost for Banks BD 2026 নির্দিষ্ট কোনো fixed amount নয়। ব্যাংকের size, branch সংখ্যা, IT infrastructure, application সংখ্যা, audit scope, compliance requirement এবং testing methodology অনুযায়ী cost উল্লেখযোগ্যভাবে পরিবর্তিত হতে পারে।
একটি ছোট financial institution-এর security assessment এবং একটি বড় commercial bank-এর complete enterprise-wide audit একই budget-এ করা সম্ভব নয়।
এই guide-এ bank cybersecurity audit-এর সম্ভাব্য cost structure, scope, process, গুরুত্বপূর্ণ security areas এবং audit vendor নির্বাচন করার বিষয়গুলো সহজ ভাষায় আলোচনা করা হলো।
Quick Summary Table
| বিষয় | Cost-এর ওপর প্রভাব |
|---|---|
| Bank Size | High |
| Branch Count | High |
| IT Infrastructure | High |
| Application Count | High |
| Penetration Testing | Additional scope |
| Compliance Audit | Additional scope |
| Cloud Security | Additional scope |
| ATM Security | Specialized testing |
| API Security | Application scope |
| Third-Party Risk | Additional assessment |
| Report | সাধারণত included |
| Remediation Support | আলাদা হতে পারে |
Cyber Security Audit কী?
Cybersecurity audit হলো একটি structured assessment যেখানে organization-এর information security controls পরীক্ষা করা হয়।
ব্যাংকের ক্ষেত্রে audit-এর মধ্যে থাকতে পারে:
- Network security
- Application security
- Access control
- Data security
- Endpoint security
- Security monitoring
- Incident response
- Backup
- Vulnerability management
- Third-party security
এর মাধ্যমে security weaknesses identify করার চেষ্টা করা হয়।
ব্যাংকের জন্য Cybersecurity Audit কেন গুরুত্বপূর্ণ?
ব্যাংক অত্যন্ত sensitive financial এবং customer data পরিচালনা করে।
একটি security weakness-এর কারণে হতে পারে:
- Unauthorized access
- Data breach
- Account compromise
- Service disruption
- Fraud
- Reputation damage
তাই preventive security assessment গুরুত্বপূর্ণ।
Cyber Security Audit Cost in Bangladesh
Bank cybersecurity audit-এর cost সাধারণত project scope অনুযায়ী নির্ধারণ করা হয়।
Planning-এর জন্য broadly:
| Audit Type | Cost Level |
|---|---|
| Basic Security Assessment | Low–Medium |
| Vulnerability Assessment | Medium |
| Penetration Testing | Medium–High |
| Application Security Audit | Medium–High |
| Infrastructure Audit | High |
| Full Bank-Wide Audit | High |
| Enterprise Security Audit | Custom |
বড় ব্যাংকের জন্য exact pricing সাধারণত public fixed price হিসেবে দেওয়া হয় না।
Vendor সাধারণত assessment scope দেখে quotation দেয়।
কেন Fixed Price নেই?
একটি bank-এর environment-এ থাকতে পারে:
- Hundreds of applications
- Multiple data centers
- ATM network
- Branch network
- Internet banking
- Mobile banking
- APIs
- Cloud infrastructure
- Third-party integrations
অন্য ব্যাংকের infrastructure অনেক ছোট হতে পারে।
তাই একই audit price সবার জন্য practical নয়।
Audit Scope
Cost নির্ধারণের আগে scope define করা সবচেয়ে গুরুত্বপূর্ণ।
Scope-এর মধ্যে থাকতে পারে:
Network
- Firewall
- Router
- Switch
- VPN
- Segmentation
Applications
- Internet banking
- Mobile banking
- Internal applications
- Customer portals
Infrastructure
- Servers
- Databases
- Operating systems
- Virtual machines
Endpoints
- Employee computers
- Laptops
- POS devices
- Other endpoints
Penetration Testing
Penetration testing বা pentest হলো controlled security testing যেখানে authorized tester vulnerabilities exploit করার চেষ্টা করেন।
Banking environment-এ pentest হতে পারে:
- Web application pentest
- API pentest
- Network pentest
- Mobile application pentest
- External infrastructure pentest
Pentest সাধারণ audit-এর চেয়ে specialized এবং বেশি resource-intensive হতে পারে।
Vulnerability Assessment বনাম Penetration Testing
দুটিকে একই মনে করা উচিত নয়।
| বিষয় | Vulnerability Assessment | Penetration Test |
|---|---|---|
| Goal | Weakness identify | Exploitability test |
| Automation | বেশি হতে পারে | Human testing বেশি |
| Depth | তুলনামূলক কম | বেশি |
| Exploitation | সাধারণত সীমিত | Controlled exploitation |
| Cost | তুলনামূলক কম | বেশি হতে পারে |
অনেক security program-এ দুটোই প্রয়োজন হতে পারে।
Web Application Security Audit
Internet banking portal বা customer-facing web application-এর security পরীক্ষা গুরুত্বপূর্ণ।
Assessment-এর মধ্যে থাকতে পারে:
- Authentication
- Authorization
- Session management
- Input validation
- Access control
- Security headers
- API interaction
Mobile Banking Security Audit
Mobile banking application-এর জন্য বিশেষ testing প্রয়োজন হতে পারে।
যেমন:
- Android application
- iOS application
- API
- Authentication
- Secure storage
- Certificate validation
- Session management
Mobile application audit-এর scope অনুযায়ী cost পরিবর্তিত হয়।
API Security Audit
Modern banking ecosystem-এ API অত্যন্ত গুরুত্বপূর্ণ।
API security assessment-এ দেখা যেতে পারে:
- Authentication
- Authorization
- Rate limiting
- Input validation
- Access control
- Data exposure
Third-party API integration থাকলে scope আরও বড় হতে পারে।
Network Security Audit
Network infrastructure security assessment-এর মধ্যে থাকতে পারে:
- Firewall configuration
- Network segmentation
- Remote access
- VPN
- IDS/IPS
- Secure protocols
- Administrative access
Firewall Audit
Firewall bank network-এর গুরুত্বপূর্ণ security control।
Audit-এ দেখা হতে পারে:
- Rule configuration
- Unused rules
- Excessive permissions
- Logging
- Administrative access
- Network segmentation
Access Control Audit
কে কোন system access করতে পারে সেটি banking security-এর গুরুত্বপূর্ণ বিষয়।
Audit-এ দেখা যেতে পারে:
- User accounts
- Privileged accounts
- Admin access
- Password policies
- MFA
- Access review
- Dormant accounts
Privileged Access Management
Administrator account compromise হলে বড় security incident হতে পারে।
তাই privileged users-এর:
- MFA
- Least privilege
- Session monitoring
- Access review
গুরুত্বপূর্ণ।
Data Security Audit
ব্যাংকের customer এবং financial data অত্যন্ত গুরুত্বপূর্ণ।
Audit-এ data:
- At rest
- In transit
- During processing
কীভাবে protected হচ্ছে তা মূল্যায়ন করা যেতে পারে।
Database Security
Database security assessment-এর মধ্যে থাকতে পারে:
- User privileges
- Encryption
- Audit logs
- Backup
- Database configuration
- Unnecessary services
Encryption
Sensitive data encryption গুরুত্বপূর্ণ।
বিশেষ করে:
- Customer data
- Authentication information
- Financial information
secure transmission এবং storage প্রয়োজন হতে পারে।
Security Monitoring
Banking infrastructure-এ security events monitor করা গুরুত্বপূর্ণ।
Audit-এর সময় দেখা যেতে পারে:
- SIEM
- Log management
- Alerting
- SOC
- Incident detection
এর capability।
SOC Assessment
Security Operations Center থাকলে তার:
- Monitoring
- Detection
- Alert handling
- Incident escalation
- Log retention
evaluate করা যেতে পারে।
Incident Response
Cyber attack হলে bank কত দ্রুত respond করতে পারে সেটিও গুরুত্বপূর্ণ।
Audit-এ incident response plan এবং procedures review করা হতে পারে।
Business Continuity
Cybersecurity শুধু prevention নয়।
Disaster বা major incident হলে banking service কীভাবে continue করবে সেটিও গুরুত্বপূর্ণ।
এর মধ্যে থাকতে পারে:
- Backup
- Disaster recovery
- Alternate infrastructure
- Recovery procedures
Disaster Recovery Testing
Backup থাকলেই যথেষ্ট নয়।
Backup থেকে system successfully restore করা যায় কিনা তা test করা গুরুত্বপূর্ণ।
ATM Security Audit
ATM infrastructure আলাদা security consideration তৈরি করে।
Assessment-এর scope-এ থাকতে পারে:
- ATM software
- Network connectivity
- Physical security
- Access control
- Monitoring
ATM testing highly controlled environment-এ করা উচিত।
Card Security
Bank card ecosystem-এর ক্ষেত্রে payment security requirements অত্যন্ত গুরুত্বপূর্ণ।
Card-related audit-এর জন্য applicable industry standards এবং bank-এর internal security policies বিবেচনা করা হয়।
Third-Party Risk Assessment
Bank বিভিন্ন external provider ব্যবহার করতে পারে।
যেমন:
- Cloud provider
- Software vendor
- Payment processor
- IT service provider
- API provider
Third-party security risk assess করাও গুরুত্বপূর্ণ।
Cloud Security Audit
Cloud infrastructure ব্যবহার করলে audit-এর scope হতে পারে:
- IAM
- Storage security
- Network configuration
- Encryption
- Logging
- Backup
- Misconfiguration
Cloud provider-এর নিজস্ব certification থাকলেও bank-এর responsibility পুরোপুরি শেষ হয় না।
Phishing Simulation
কিছু security assessment program-এ controlled phishing simulation করা হয় employee awareness measure করার জন্য।
এটি authorized এবং carefully designed হওয়া উচিত।
Social Engineering Assessment
Social engineering test employee security awareness evaluate করতে পারে।
তবে financial institution-এর ক্ষেত্রে strict authorization এবং rules of engagement প্রয়োজন।
Physical Security
Cybersecurity audit কখনও কখনও physical security review-এর সঙ্গেও যুক্ত হতে পারে।
যেমন:
- Server room access
- CCTV
- Visitor management
- Physical access controls
Compliance Requirements
ব্যাংকের security audit শুধু technical issue নয়।
Applicable:
- Bangladesh Bank requirements
- Internal policies
- Industry standards
- Data protection requirements
- Payment security standards
বিবেচনা করতে হতে পারে।
Current regulatory requirements audit শুরু করার আগে qualified compliance/security professional-এর মাধ্যমে যাচাই করা উচিত।
ISO 27001
ISO/IEC 27001 একটি information security management standard।
Bank-এর ISMS maturity evaluate বা certification preparation-এর ক্ষেত্রে এটি গুরুত্বপূর্ণ হতে পারে।
PCI DSS
Cardholder data environment থাকলে PCI DSS relevant হতে পারে।
বিশেষ করে card payment ecosystem-এর সঙ্গে যুক্ত organization-এর জন্য এটি গুরুত্বপূর্ণ security framework।
Audit Team
Bank cybersecurity audit-এর জন্য team-এ থাকতে পারে:
- Security auditor
- Penetration tester
- Network security specialist
- Application security specialist
- Compliance specialist
- Cloud security specialist
Scope বড় হলে specialist সংখ্যা বাড়তে পারে।
Auditor Experience
Banking sector-এর experience থাকলে vendor-এর কাছে একটি বড় advantage থাকতে পারে।
কারণ banking infrastructure সাধারণ corporate network-এর তুলনায় বেশি complex এবং regulated হতে পারে।
Audit Timeline
Project scope অনুযায়ী timeline পরিবর্তিত হয়।
একটি limited assessment কয়েক সপ্তাহে শেষ হতে পারে।
Enterprise-wide bank audit কয়েক মাস পর্যন্ত চলতে পারে।
Timeline নির্ভর করে:
- Number of systems
- Number of applications
- Branches
- Testing windows
- Data collection
- Management interviews
- Remediation verification
এর ওপর।
Audit Process
Step 1: Scope Definition
প্রথমে ঠিক করতে হবে কী কী system audit হবে।
Step 2: Asset Identification
Systems, applications, network এবং infrastructure identify করা হয়।
Step 3: Documentation Review
Security policies এবং procedures review করা হয়।
Step 4: Technical Assessment
Configuration এবং security controls পরীক্ষা করা হয়।
Step 5: Vulnerability Assessment
Potential weaknesses identify করা হয়।
Step 6: Penetration Testing
Approved scope-এর মধ্যে controlled security testing করা হয়।
Step 7: Risk Analysis
Finding-এর severity evaluate করা হয়।
Step 8: Report
Detailed audit report তৈরি করা হয়।
Step 9: Remediation
Bank identified weaknesses fix করে।
Step 10: Retesting
গুরুত্বপূর্ণ findings fix হয়েছে কিনা verify করা যেতে পারে।
Audit Report-এ কী থাকে?
একটি professional report-এ থাকতে পারে:
- Executive summary
- Scope
- Methodology
- Findings
- Risk rating
- Evidence
- Recommendations
- Remediation guidance
Risk Rating
Security findings সাধারণত severity অনুযায়ী classify করা হয়।
যেমন:
Critical
High
Medium
Low
তবে exact scoring methodology vendor এবং framework অনুযায়ী পরিবর্তিত হতে পারে।
Critical Finding
Critical vulnerability দ্রুত address করা প্রয়োজন হতে পারে।
বিশেষ করে যদি remote unauthorized access বা sensitive data exposure-এর significant risk থাকে।
Remediation
Audit শেষ হওয়া মানেই project শেষ নয়।
Bank-কে identified weaknesses fix করতে হবে।
Remediation-এর মধ্যে থাকতে পারে:
- Patch installation
- Configuration change
- Access restriction
- MFA implementation
- Network segmentation
- Code fixes
Retest
Vulnerability fix করার পর auditor পুনরায় test করতে পারেন।
এতে বোঝা যায়:
Finding → Fix → Verification
সম্পন্ন হয়েছে কিনা।
Cyber Security Audit Cost-এর প্রধান Factors
Infrastructure Size
বড় infrastructure হলে audit hours বেশি।
Application Count
বেশি application মানে বেশি testing।
Branch Count
অনেক branch থাকলে network এবং endpoint assessment বড় হয়।
Data Center
Multiple data center থাকলে complexity বাড়ে।
Cloud
Cloud environment আলাদাভাবে assess করতে হতে পারে।
Testing Depth
Basic review এবং deep penetration testing-এর cost এক নয়।
Compliance
Multiple regulatory framework include করলে effort বাড়তে পারে।
Cost কমানোর উপায়
Cost কমানোর জন্য security quality কমানো উচিত নয়।
বরং:
- Scope clearly define করুন
- Asset inventory প্রস্তুত রাখুন
- Existing documentation দিন
- Previous audit reports share করুন
- Critical systems prioritize করুন
- Phased audit approach ব্যবহার করুন
Phased Audit Approach
বড় bank চাইলে audit phase-wise করতে পারে।
Phase 1
External infrastructure
Phase 2
Web applications
Phase 3
Mobile applications
Phase 4
Internal network
Phase 5
Cloud
Phase 6
Third-party systems
এতে project management সহজ হতে পারে।
Vendor নির্বাচন করার সময়
Vendor-এর:
- Banking experience
- Security certifications
- Qualified testers
- Methodology
- References
- Reporting quality
- Confidentiality controls
- Data handling practices
দেখুন।
NDA কেন গুরুত্বপূর্ণ?
Security audit-এর সময় vendor sensitive information দেখতে পারে।
তাই appropriate confidentiality agreement এবং data handling requirements থাকা গুরুত্বপূর্ণ।
Audit Vendor-এর কাছে প্রশ্ন
- Banking sector experience আছে?
- Audit scope কী?
- Pentest included?
- Mobile app testing included?
- API testing included?
- Cloud assessment included?
- Retest included?
- Report কী format-এ?
- Critical finding হলে support কী?
- Data কীভাবে protect করবেন?
Cheap Audit-এর ঝুঁকি
অত্যন্ত কম cost-এর audit-এ:
- Limited scope
- Automated scanning
- Minimal manual testing
- Weak reporting
হতে পারে।
Banking environment-এর ক্ষেত্রে শুধু cheapest quotation বেছে নেওয়া উচিত নয়।
Automated Scanner কি যথেষ্ট?
না।
Automated vulnerability scanner useful হলেও এটি business logic flaw, complex authorization issue বা sophisticated attack path সবসময় identify করতে পারে না।
Professional manual assessment গুরুত্বপূর্ণ।
Continuous Security Monitoring
Annual audit গুরুত্বপূর্ণ হলেও year-round security monitoring আরও effective হতে পারে।
Bank-এর security program-এ থাকতে পারে:
- Vulnerability management
- SIEM
- SOC
- Threat intelligence
- Patch management
- Continuous monitoring
Cybersecurity Audit বনাম Security Monitoring
| বিষয় | Audit | Monitoring |
|---|---|---|
| Frequency | Periodic | Continuous |
| Purpose | Assessment | Detection |
| Output | Audit report | Alerts |
| Focus | Controls & risk | Events & threats |
দুটো একে অপরের বিকল্প নয়।
Bank Cybersecurity Audit Checklist
- Asset inventory
- Network security
- Firewall review
- IAM
- MFA
- Privileged access
- Vulnerability assessment
- Penetration testing
- Web application testing
- Mobile application testing
- API security
- Database security
- Encryption
- Backup
- Disaster recovery
- Incident response
- Security monitoring
- Third-party risk
- Cloud security
- Compliance review
- Retesting
Common Mistakes
শুধু Compliance-এর জন্য Audit করা
Audit-এর উদ্দেশ্য শুধু certificate বা report পাওয়া হওয়া উচিত নয়।
Asset Inventory না রাখা
Unknown asset secure করা কঠিন।
শুধু Automated Scan করা
Manual security testing বাদ দেওয়া উচিত নয়।
Critical Finding Ignore করা
High-risk vulnerability দ্রুত address করা দরকার।
Retest না করা
Fix করার পর verification না করলে vulnerability সত্যিই closed কিনা নিশ্চিত হওয়া কঠিন।
Employee Access Review না করা
পুরোনো বা unnecessary accounts security risk তৈরি করতে পারে।
আরো পড়ুন
- অনলাইন লোন সার্ভিস দিয়ে ইনকাম Incomeকরুন
- এফিলিয়েট Affiliate এবং ব্লগিং মার্কেটিং এর জন্যে কাজের ১০টি টুলস
- কিভাবে মাত্র ৫ মিনিটে logo লোগো তৈরি করবেন? ফ্রি লোগো ডিজাইন
- ফাইন্যান্স ও বিজনেস ব্লগ লিখে ইনকাম Income করুন
- স্ক্রিল Skrill– অর্থ লেনদেনের সহজ ও নিরাপদ পদ্ধতি
FAQ
Cyber Security Audit Cost for Banks BD কত?
Cost fixed নয়। Scope, infrastructure, applications, branches, compliance এবং testing depth অনুযায়ী cost নির্ধারিত হয়।
ব্যাংকের cybersecurity audit কেন দরকার?
Security weaknesses identify, risk reduce এবং security controls improve করার জন্য audit গুরুত্বপূর্ণ।
Penetration testing কি audit-এর অংশ?
কিছু audit project-এ pentest included থাকে, আবার কিছু ক্ষেত্রে এটি আলাদা service হিসেবে quotation করা হয়।
Vulnerability assessment কি যথেষ্ট?
সবসময় নয়। Vulnerability assessment-এর পাশাপাশি appropriate penetration testing এবং control review প্রয়োজন হতে পারে।
Mobile banking app কি আলাদাভাবে test করা উচিত?
হ্যাঁ। Mobile application-এর unique security risks থাকার কারণে dedicated assessment useful হতে পারে।
API security audit কেন গুরুত্বপূর্ণ?
Modern banking systems অনেক API-এর মাধ্যমে internal এবং external services-এর সঙ্গে communicate করে। API weakness sensitive data exposure বা unauthorized access-এর risk তৈরি করতে পারে।
Cloud security audit কি প্রয়োজন?
Bank cloud infrastructure ব্যবহার করলে IAM, storage, network, logging এবং configuration security assess করা গুরুত্বপূর্ণ হতে পারে।
Audit কতদিন সময় নেয়?
Scope-এর ওপর নির্ভর করে। Limited assessment কয়েক সপ্তাহে এবং large enterprise assessment কয়েক মাসে শেষ হতে পারে।
Audit report-এ কী থাকে?
সাধারণত scope, methodology, findings, severity, evidence এবং recommendations থাকে।
Critical vulnerability পাওয়া গেলে কী করতে হবে?
Risk অনুযায়ী দ্রুত remediation plan তৈরি করে vulnerability fix করা উচিত।
Retesting কী?
Identified vulnerability fix করার পর auditor আবার test করে fix কার্যকর হয়েছে কিনা verify করেন।
ISO 27001 কি ব্যাংকের জন্য useful?
Information security management system-এর maturity এবং governance improve করার জন্য ISO 27001 useful framework হতে পারে।
PCI DSS কখন গুরুত্বপূর্ণ?
Cardholder data environment বা card payment ecosystem-এর ক্ষেত্রে applicable হলে PCI DSS গুরুত্বপূর্ণ।
Cheap cybersecurity audit কি ভালো?
সবসময় নয়। কম price-এর audit-এ scope বা testing depth সীমিত হতে পারে।
ব্যাংকের জন্য auditor বাছাইয়ের সময় কী দেখব?
Banking experience, qualified security professionals, testing methodology, confidentiality, reporting quality এবং references দেখুন।
Final Verdict
Cyber Security Audit Cost for Banks BD 2026 কোনো একক fixed price দিয়ে নির্ধারণ করা যায় না। একটি ব্যাংকের size, branch network, application portfolio, data center, cloud environment, ATM infrastructure, API ecosystem এবং compliance requirements অনুযায়ী total audit cost পরিবর্তিত হয়।
একটি professional bank cybersecurity audit-এ শুধু automated vulnerability scan যথেষ্ট নয়। প্রয়োজন অনুযায়ী network security assessment, application security testing, mobile/API testing, access control review, cloud security, incident response, third-party risk এবং penetration testing অন্তর্ভুক্ত করা যেতে পারে।
সবচেয়ে গুরুত্বপূর্ণ হলো audit-এর আগে scope পরিষ্কার করা। কোন systems test হবে, কোন systems excluded থাকবে, testing window কী, report কীভাবে দেওয়া হবে এবং retesting included কিনা—এসব বিষয় লিখিতভাবে নির্ধারণ করা উচিত।
শেষ পর্যন্ত cybersecurity audit-কে শুধু annual compliance activity হিসেবে না দেখে একটি continuous security improvement process হিসেবে বিবেচনা করা ভালো। Audit থেকে পাওয়া findings দ্রুত remediate, retest এবং নিয়মিত security monitoring চালু রাখলে ব্যাংকের overall cyber resilience আরও শক্তিশালী করা সম্ভব।